
 Dodaj Nportal kao svoj Google izvor
Сличан низ мистериозних кварова замрзивача, због којих су се у августу поквариле залихе хране у војним базама широм Сједињених Америчких Држава, такође се истражује као могући хакерски напад, известио је Ројтерс ("Reuters") у октобру.
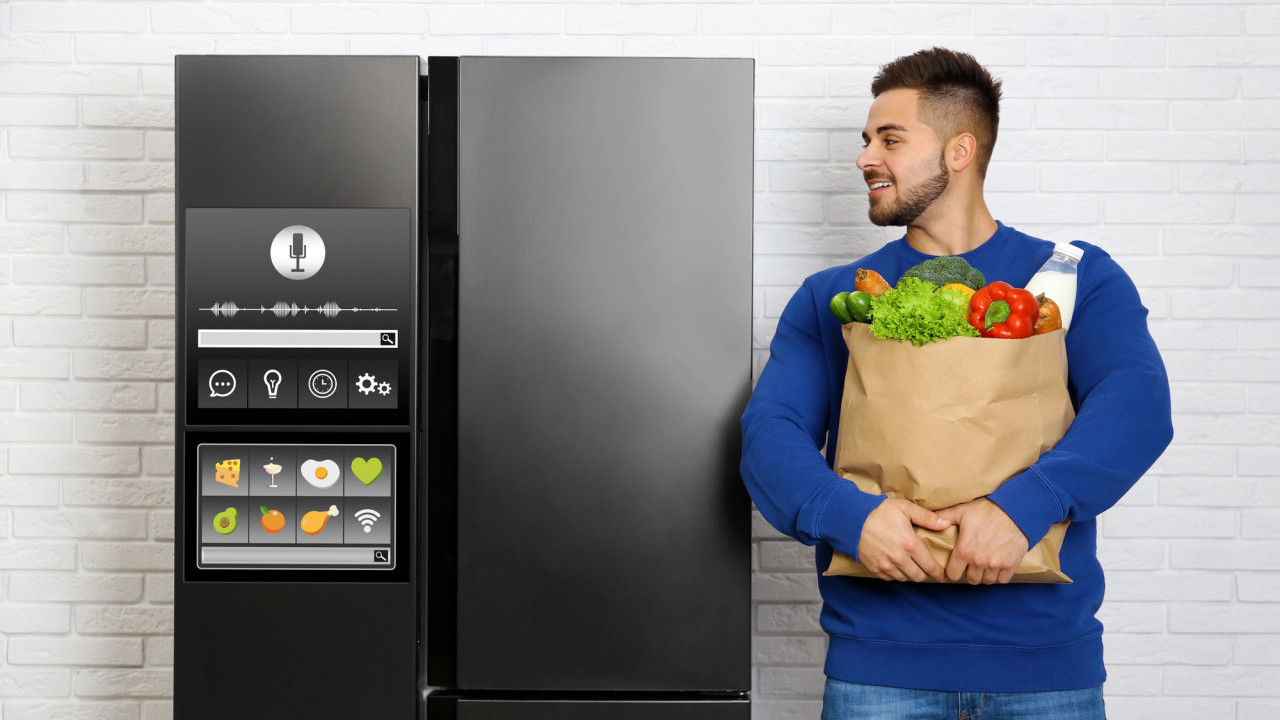
Фото: depositphotos/newafrica
Од фрижидера и система грејања до безбедносних камера и алармних система, све већи број уређаја који су некада били искључиво механички данас се може надгледати и контролисати на даљину. Такав развој технологије отвара и нове могућности за сајбер криминалце.
Могу ли хакери заиста провалити у ваш фрижидер?
У теорији, одговор је да. Сваки уређај повезан са интернетом, било директно или путем апликације, клауд услуге или кућне мреже, потенцијално може постати мета хакерског напада.
Још 2015. године истраживачи су на хакерској конференцији у Лас Вегасу демонстрирали како се може компромитовати паметни фрижидер компаније "Samsung" и пресретати део интернет саобраћаја који пролази кроз уређај.
У многим случајевима нападачима није циљ сам уређај, већ крађа података, ометање његовог рада или искоришћавање уређаја као улазне тачке за приступ остатку мреже.
Прочитајте још


Који су кућни уређаји најизложенији нападима?
Најчешће су на мети уређаји повезани са интернетом којима се може управљати на даљину.
Међу њима су безбедносне камере, алармни системи, паметне браве, термостати и системи централног грејања. Рањиви могу бити и паметни кућни уређаји попут фрижидера, рерни и веш-машина, ако су повезани са интернетом. Чак и неке електричне четкице за зубе данас имају интернет везу.
Ипак, према подацима из безбедносне индустрије, више од три четвртине свих напада на повезане уређаје усмерено је на рутере, а не на кућне апарате.
Број таквих уређаја последњих година је нагло порастао јер произвођачи интернет повезивост уграђују и у производе који су некада функционисали искључиво механички.
Шта хакери могу да ураде?
Након што остваре приступ уређају, хакери углавном могу да учине две ствари: да прикупљају информације или преузму контролу над уређајем.
Безбедносна камера може им омогућити увид у унутрашњост дома, уређај са микрофоном може послужити за прислушкивање, а компромитовани рутер може им открити велики део података који пролазе кућном мрежом.
Ако преузму контролу над уређајем, нападачи га могу укључивати и искључивати, мењати његова подешавања или корисницима онемогућити приступ њиховим налозима.
Компромитовани термостат могао би пореметити рад грејања, док би хаковани замрзивач или фрижидер могли остати без одговарајуће регулације температуре.
У озбиљнијим случајевима нападачи могу искористити слабо заштићене уређаје како би приступили другим системима унутар исте мреже или украли личне податке повезане са интернет налозима.
Могу ли хакери преузети контролу над аутомобилом, снабдевањем струјом или водом?
Истраживачи сајбер безбедности у више наврата су доказали да и повезана возила могу имати озбиљне безбедносне пропусте.
Године 2015. истраживачи су на даљину преузели контролу над Џипом ("Jeep") у вожњи, искористивши рањивост његовог мултимедијалног система повезаног са интернетом. Због тог случаја повучено је око 1,4 милиона возила ради уградње безбедносних софтверских надоградњи.
Готово десет година касније, истраживачи су открили безбедносни пропуст који је омогућавао праћење, откључавање и покретање одређених модела аутомобила марке Кија ("Kia"), и то само уз познавање регистарске ознаке.
Истраживачи су известили да су о рањивостима обавестили Кију, која их је уклонила у року од неколико месеци. Нема доказа да су ти пропусти били искоришћени у стварним нападима.
Савремени аутомобили и авиони притом су пројектовани са бројним безбедносним механизмима и резервним системима.
Критична инфраструктура, попут електроенергетских и водоводних мрежа, по правилу има више нивоа заштите, надзора и регулаторних контрола какве не постоје код потрошачких уређаја.
То не значи да је таква инфраструктура имуна на сајбер нападе, али је по правилу знатно тежа мета од кућног уређаја повезаног са кућном Вај-фај ("Wi-Fi") мрежом.
Како заштитити уређаје?
Стручњаци за сајбер безбедност углавном препоручују промену фабрички задатих лозинки, укључивање двоструке аутентификације где год је доступна, као и редовно инсталирање софтверских надоградњи.
Такође саветују уклањање или замену уређаја за које произвођачи више не издају безбедносне надоградње. Већину уређаја пожељно је задржати унутар локалне кућне мреже и повезивати их са интернетом само када за то постоји оправдан разлог.
Најједноставније правило је често и најефикасније: што мање уређаја повезујете са интернетом, то је мање потенцијалних улазних тачака за нападаче


БОНУС ВИДЕО